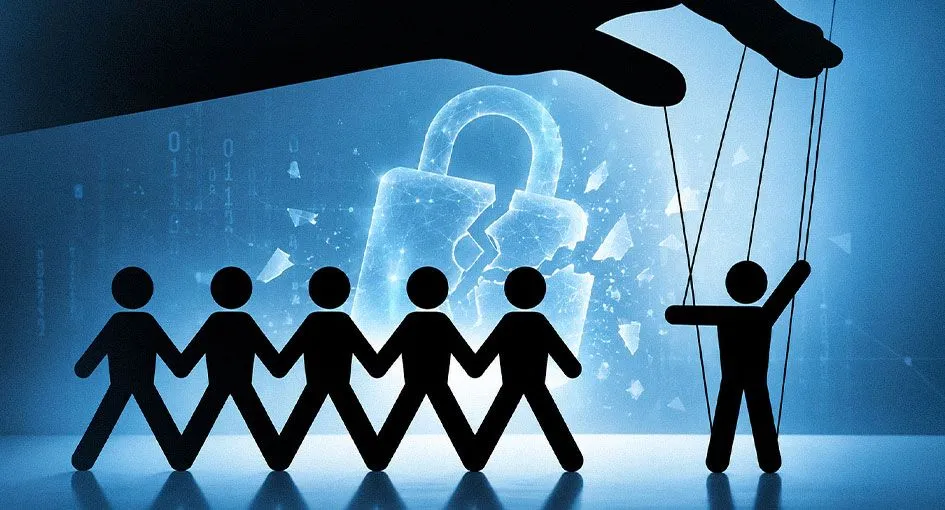
Uma empresa pode ter firewall de última geração, antivírus atualizado e uma equipe de Tecnologia da Informação (TI) competente, e ainda assim ser vítima de um ataque que começou com uma simples ligação telefônica. Isso acontece porque boa parte dos ataques bem-sucedidos não explora falhas de sistema. Explora decisões humanas do dia a dia.
Um exemplo comum: alguém liga para o setor financeiro se passando pelo suporte de TI, pede para "confirmar a senha" ou "validar um acesso" e, em poucos minutos, consegue o que nenhum firewall bloquearia. Essa técnica se chama engenharia social e não depende de nenhuma vulnerabilidade técnica. Depende de confiança mal direcionada.
Muitas empresas treinam times para reconhecer e-mails suspeitos, mas ignoram outras frentes igualmente perigosas:
Empresas de médio porte costumam ser alvos mais fáceis nesses casos porque os processos ainda não são tão formalizados quanto em grandes corporações. Uma solicitação urgente por WhatsApp pode ser aprovada sem dupla checagem simplesmente porque não existe um fluxo definido para isso.
Uma senha compartilhada entre colegas ou um acesso liberado por engano pode gerar mais prejuízo do que um ataque técnico sofisticado. O resultado prático aparece em parada operacional, exposição de dados de clientes e retrabalho que consome dias do time.
Processos simples reduzem muito esse risco: confirmação em dois canais antes de qualquer pagamento, política clara para mudanças de acesso e autenticação multifator obrigatória. Ambientes como o Microsoft 365, com múltiplos fatores de autenticação e políticas de gestão via Intune, ajudam a limitar o estrago mesmo quando alguém erra.
Nenhuma ferramenta substitui um time atento, e nenhum treinamento isolado substitui controles técnicos bem configurados. A Aviti trabalha justamente nesse ponto de encontro, estruturando segurança que combina tecnologia, processo e comportamento das equipes.
Se sua empresa quer entender onde estão as brechas reais, incluindo o fator humano, fale com um especialista da Aviti e descubra o nível de maturidade da sua segurança.
É uma técnica usada por golpistas para manipular pessoas e obter acesso a informações ou sistemas sem precisar explorar falhas técnicas. Em vez de invadir um sistema, o golpista convence alguém a fornecer dados, liberar acessos ou autorizar pagamentos, usando confiança, urgência ou pressão psicológica.
Porque geralmente têm processos menos formalizados que grandes corporações. Sem fluxos claros de aprovação, uma solicitação urgente feita por telefone ou WhatsApp pode ser atendida sem verificação adicional, abrindo espaço para fraudes.
A autenticação multifator exige mais de uma forma de confirmação de identidade antes de liberar um acesso, dificultando que um golpista use apenas uma senha obtida por engano. Mesmo que alguém seja enganado e forneça uma credencial, o acesso não é concluído sem a segunda verificação, o que reduz bastante o impacto do erro humano.
Estabelecer confirmação em dois canais diferentes antes de qualquer pagamento ou mudança de acesso, criar uma política clara para esse tipo de solicitação e treinar as equipes para desconfiar de contatos urgentes, mesmo que pareçam vir de fornecedores ou do suporte técnico conhecido.
 Baía de Guanabara passa por processo de despoluição com ajuda do software BIM da AutodeskO Brasil apresenta biomas riquíssimos, como a Amazônia e o Pantanal e tem uma das mais abundantes reservas de água potável do planeta. Apesar da preservação, ainda acontecem grandes ...Ler notícia
 Servidor corporativo próprio: quando ainda compensa em 2026?Sua empresa cresceu, a TI roda bem, mas a dúvida surge — faz sentido manter servidores próprios em 2026, quando tudo parece ir para a nuvem? Esse dilema é mais comum do que parece, ...Ler notícia
 Firmware HPE: riscos invisíveis ao adiar atualizaçõesVocê sabe no que realmente está em jogo ao adiar aquela atualização de firmware nos seus switches, access points ou roteadores HPE Networking? Em 2026, deixar o firmware desatualizado ...Ler notícia