Suponhamos que sua equipe está espalhada entre escritórios, home office e até aeroportos. Dados sensíveis circulam por nuvem, e cada novo acesso pode ser uma porta para ataques. O velho perímetro da rede já não faz sentido – e quem insiste nele está vulnerável. É aqui que o modelo Zero Trust e o FortiGate mudam o jogo da segurança corporativa.
Zero Trust parte de um princípio simples: nunca confie, sempre verifique. Em vez de presumir que quem está "dentro" da rede é confiável, cada acesso é rigorosamente autenticado e monitorado. Com trabalho híbrido, cloud-first e IoT, o perímetro físico virou ficção.
Se sua empresa ainda confia só em firewalls "de borda", é hora de rever a estratégia.
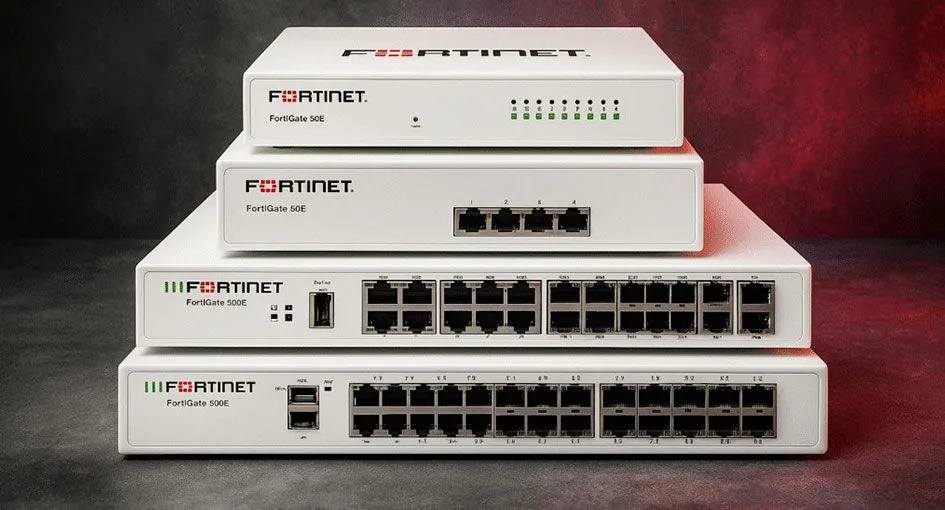
O FortiGate vai além de filtrar portas e IPs. Ele integra camadas de autenticação, segmentação, inspeção profunda e resposta automática. Veja como:
| Recurso FortiGate | Função no Zero Trust |
|---|---|
| Autenticação Multi-Fator (MFA) | Confirma identidade em cada acesso |
| Segmentação de Rede (VLAN/SDN) | Isola departamentos e cargas críticas |
| Inspeção Deep Packet (DPI) | Analisa tráfego, detecta ameaças avançadas |
| Políticas dinâmicas de acesso | Permissões contextuais e adaptativas |
| Integração com endpoints | Bloqueia lateralidade e vazamentos internos |
Se respondeu "não" a qualquer item, sua rede está exposta a riscos invisíveis. Zero Trust não é tendência – é sobrevivência.
Pense numa empresa de serviços financeiros com filiais, home office e sistemas na AWS. O FortiGate permite:
Ou imagine um e-commerce: o FortiGate segmenta o ambiente de pagamentos, aplica DPI nas APIs e integra com endpoints dos caixas físicos e virtuais.
Um colaborador clica em phishing. O malware tenta se mover lateralmente para o servidor financeiro. O FortiGate, com segmentação e integração a endpoints, identifica a movimentação atípica e bloqueia instantaneamente, notificando o SOC. Nenhum dado é comprometido.
Zero Trust não é apenas firewall: é uma mudança de mentalidade que o FortiGate facilita, com políticas adaptáveis, visibilidade total e resposta em tempo real.
Ferramentas como FortiAnalyzer e FortiSIEM podem potencializar ainda mais a visibilidade e automação – especialmente em ambientes distribuídos.
Seu firewall está pronto para ataques via IA generativa?
FortiGate: o poder dos firewalls de próxima geração
Em 2026, a segurança de rede não termina na borda. O FortiGate entrega o Zero Trust na prática: autenticação contínua, segmentação inteligente, inspeção profunda e automação de resposta. Isso reduz riscos, garante compliance e prepara sua empresa para qualquer cenário – remoto, híbrido ou multi-cloud.
Não espere a próxima auditoria ou incidente para evoluir. Fale agora com um especialista Aviti e transforme sua estratégia de segurança: agende uma conversa.
Sim, o FortiGate oferece recursos de firewall de próxima geração, integrando autenticação, segmentação e inspeção profunda para ambientes Zero Trust.
Não é obrigatório por lei, mas é altamente recomendado, pois facilita rastreabilidade, controle de acesso e resposta a incidentes exigidos pela LGPD.
Sim. Recomenda-se começar pela autenticação forte e segmentação de rede, evoluindo para inspeção profunda e integração com endpoints.
 Principais tendências em infraestrutura de TI para 2025Se você já está se perguntando quais são as tendências de Tecnologia da Informação (TI) para 2025, fique neste conteúdo. Acompanhar a evolução da tecnologia é essencial para se ...Ler notícia
 Migração de desktops para workstations portáteis: tendência e ganhosComo seria se, de um dia para o outro, sua equipe administrativa pudesse trabalhar com a mesma performance de um desktop robusto, mas com a liberdade de um notebook premium? É exatamente ...Ler notícia
 FortiGate 40F: Firewall, SD-WAN e Segurança para EmpresasJá imaginou sua empresa sendo alvo de ataques cibernéticos enquanto sua equipe trabalha remotamente, acessando sistemas de qualquer lugar? Em 2025, a exposição das redes corporativas ...Ler notícia